
重庆数字货币盗窃案,受害人的币到底怎么被偷的,钱还能追回来吗
我在重庆办了十几年金融犯罪案子,数字货币盗窃这块接触得不算少。重庆最近曝出的这起案件,涉及的金额和手法都比较典型——攻击者通过私钥窃取和链上转账两条路径,在几十分钟内把受害人的数字资产转空。说白了,这不是传统意义的"偷"重庆数字货币盗窃案,受害人的币到底怎么被偷的,钱还能追回来吗,是一场针对加密协议漏洞的精准打击。
我翻过几份类似案件的卷宗,发现手法高度雷同。攻击者往往先以"客服""安全团队"名义诱导受害人导出助记词,或者在受害人浏览器中植入恶意脚本,静默完成签名授权。重庆这起案子里,受害人一度以为只是普通的交易延迟,等发现余额归零,资金已经经过三层跨链桥洗白,到了境外冷钱包。
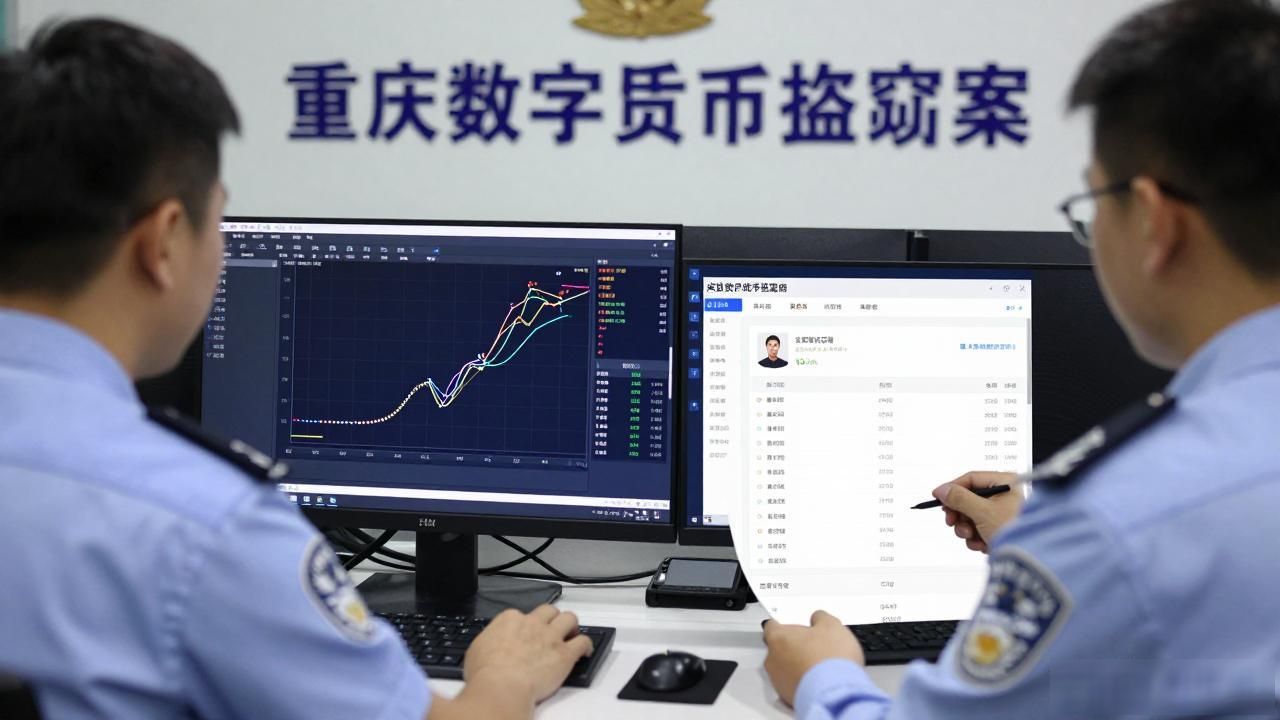
追赃是这类案件最头疼的环节。数字货币有伪匿名性,链上地址可以无限裂变,一旦资金进入混币器或兑换成法币,追踪链条就断了。重庆警方这次能追回部分资产,靠的是交易所配合提供KYC实名数据重庆数字货币盗窃案件,加上链上分析工具回溯资金流向。没有这步配合,钱基本就追不回来了。
给普通人一句话:助记词和私钥就是密码,任何声称"帮你安全托管"的第三方都要打一个问号。把大额资产放在硬件钱包里、开启多签机制,成本不高,但能把绝大多数钓鱼攻击挡在门外。重庆这案子的受害人如果当时多签一层,结果会完全不同。
