
数字货币可信计算怎么落地?安全、性能、成本一个都不能少
做了五年区块链安全架构,我经手过从L1到L3的多条链。"数字货币可信计算"在2026年早已不是实验室概念,而是每条链绕不开的工程命题。今天聊聊它到底怎么落地。
可信计算的核心不是把私钥锁进保险箱,而是让交易在可信执行环境(TEE) 里完成密钥操作。Intel TDX、AMD SEV-SNP这些硬件隔离方案,把密钥生成和签名封装在芯片飞地内数字货币可信计算怎么落地?安全、性能、成本一个都不能少,攻击者拿到服务器物理控制权也读不出密钥明文。
光有硬件隔离不够。我见过一个DeFi项目在TEE里跑签名,结果远程证明密钥链被中间人截断,信任链直接断裂。后来我们把证明结果锚定到链上预言机,每步验证交叉比对,窗口期从分钟级压到秒级。
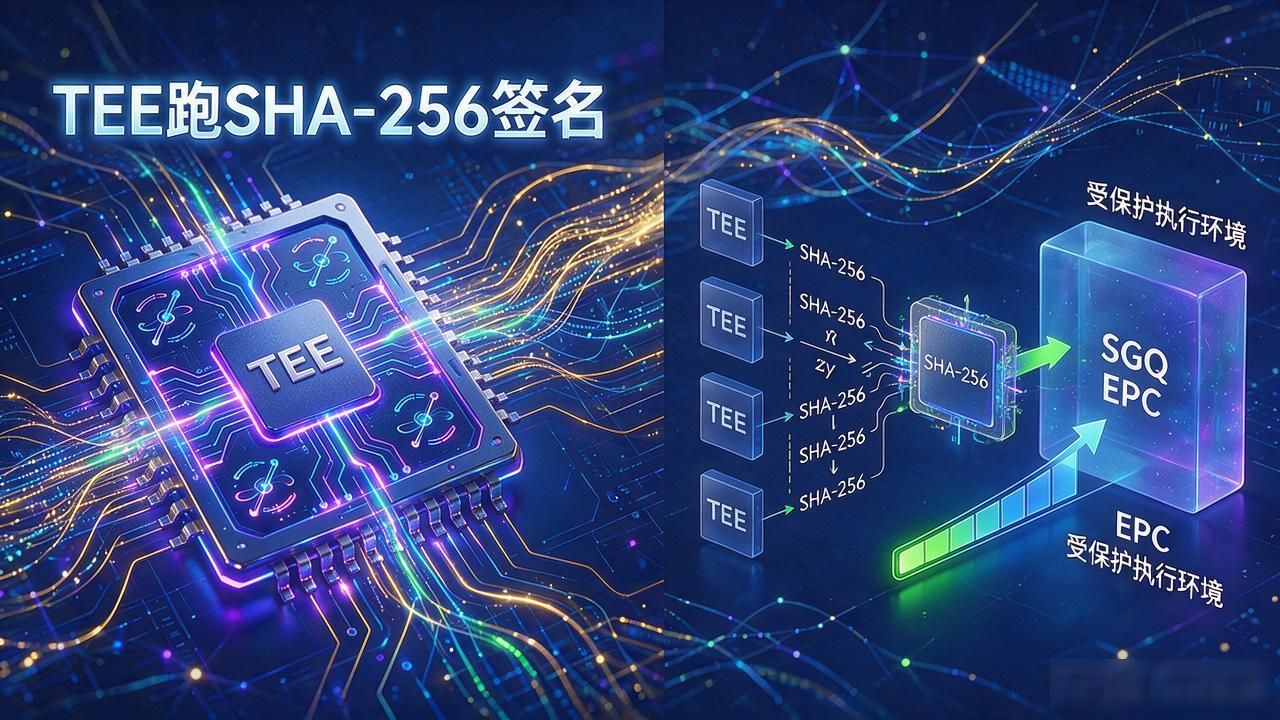
性能是另一道坎。TEE跑一次SHA-256签名比裸机慢3到5倍,高吞吐场景延迟直接翻倍。我们的解法是把签名批量打包,配合SGX的EPC内存扩容,把每毫秒可处理的交易数拉回可接受区间。代价是架构复杂度上来了,运维团队得多啃一套东西。
成本侧数字货币可信计算,TEE服务器比普通机型贵20%到40%,但相比一次密钥泄露的资产损失,这笔钱几乎是白捡的保险。真正头疼的是跨平台兼容,不同芯片的飞地接口不统一,每次适配都要重写驱动层。
你团队现在用的哪种TEE方案?远程证明的密钥链断过没有?欢迎聊聊踩过的坑。
